Google Workspace
O formulário da conexão Google Workspace, os client IDs aceitos, o domínio, o service account com delegação de domínio e o consentimento pelo administrador.
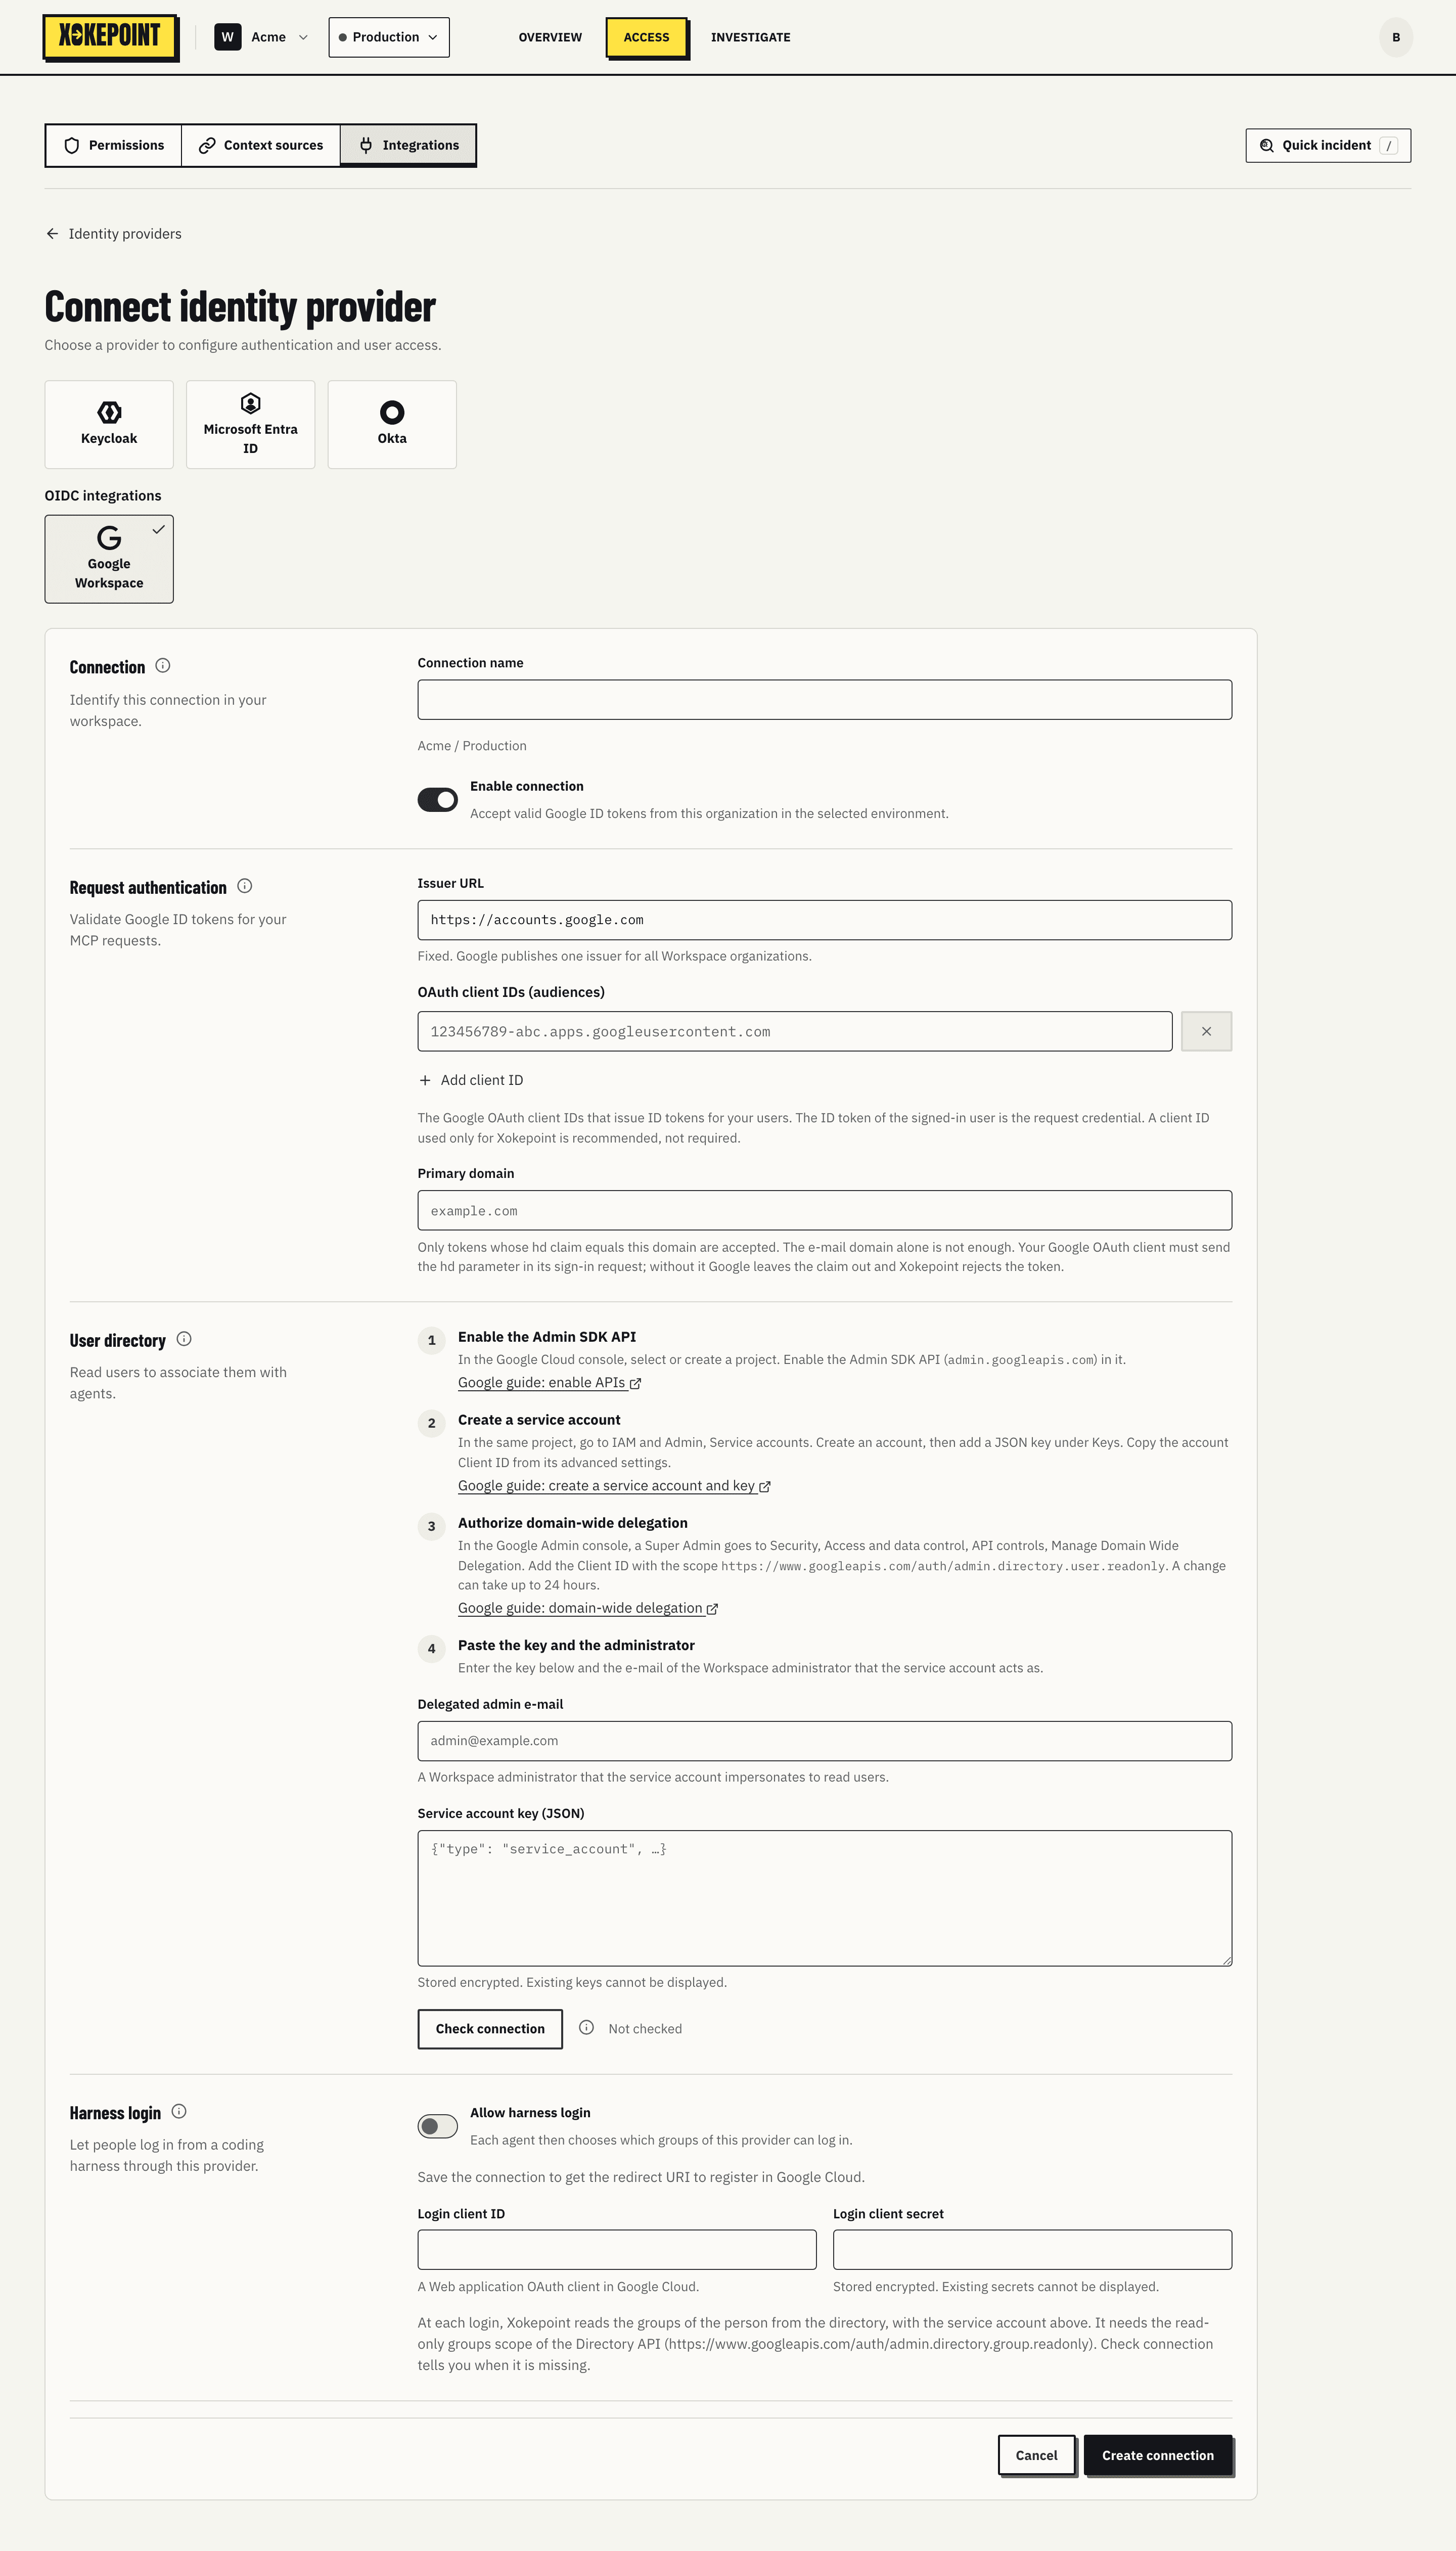
Connection
- Connection name e Enable connection, como nas outras conexões.
Request authentication
- Issuer URL: fixo,
https://accounts.google.com. O Google publica um issuer só para todas as organizações do Workspace. - OAuth client IDs (audiences): os client IDs do Google OAuth que emitem tokens para os usuários. O ID token do usuário logado é a credencial, e o client ID é a audience dele. Add client ID inclui mais um.
- Primary domain: só tokens com o claim
hdigual a este domínio são aceitos. O domínio do e-mail sozinho não basta: o client OAuth precisa enviar o parâmetrohdno login, e o Xokepoint recusa um token sem o claim.
User directory
O Admin lê o diretório pelo Admin SDK Directory API. O formulário guia em quatro passos, cada um com o link do guia do Google:
- Enable the Admin SDK API no projeto do Google Cloud.
- Create a service account e uma chave JSON para ele.
- Authorize domain-wide delegation no Google Admin, com o Client ID do service account e o escopo de leitura de usuários do diretório.
- Paste the key and the administrator: a chave em Service account key (JSON) e o e-mail de um administrador do Workspace em Delegated admin e-mail. O service account lê o diretório como esse administrador.
A chave é guardada cifrada e não pode ser exibida de novo. Check connection confere tudo antes de salvar.
Harness login
A última seção configura como as pessoas entram a partir de um harness de código com a conta Google (Harness login):
- Allow harness login liga o modo na conexão.
- Redirect URI: inclua nas URIs de redirecionamento autorizadas do client de login no Google Cloud.
- Login client ID e Login client secret: um client OAuth do tipo Web application no Google Cloud.
Os ID tokens do Google não trazem grupos. Para ler os grupos de uma pessoa no login, inclua o escopo de leitura de grupos do Directory API, https://www.googleapis.com/auth/admin.directory.group.readonly, na delegação em todo o domínio do service account. Grupos aninhados não são seguidos: a pessoa precisa ser membro direto de um grupo escolhido.
Delegação sem suporte do provedor
O Google Workspace não tem delegação própria para agentes. Por isso, ao escolher quem pode delegar a um agente, o consentimento é registrado pelo administrador no Admin, com o nome dele e a hora, ou cada pessoa consente no harness login (Quem pode delegar).
Service accounts do Google também podem ser sujeitos e aparecem como Services na delegação.