Context sources
Conectar APIs do cliente, definir os trusted attributes que as regras leem, e ligar ou desligar cada um.
Algumas regras dependem de dados que só o sistema do cliente tem: o limite de reembolso de um funcionário, o status de um pedido, as aprovações de um pull request. Uma context source é uma API do cliente que o Xokepoint consulta na hora da chamada, antes de conferir as regras de uma tool (Enriquecimento). O que ela devolve vira trusted attributes, sobre o sujeito que delegou ou sobre o objeto da chamada.
Uma regra que só lê argumentos da chamada não precisa de context source.
A lista
As fontes ficam em Access › Context sources:
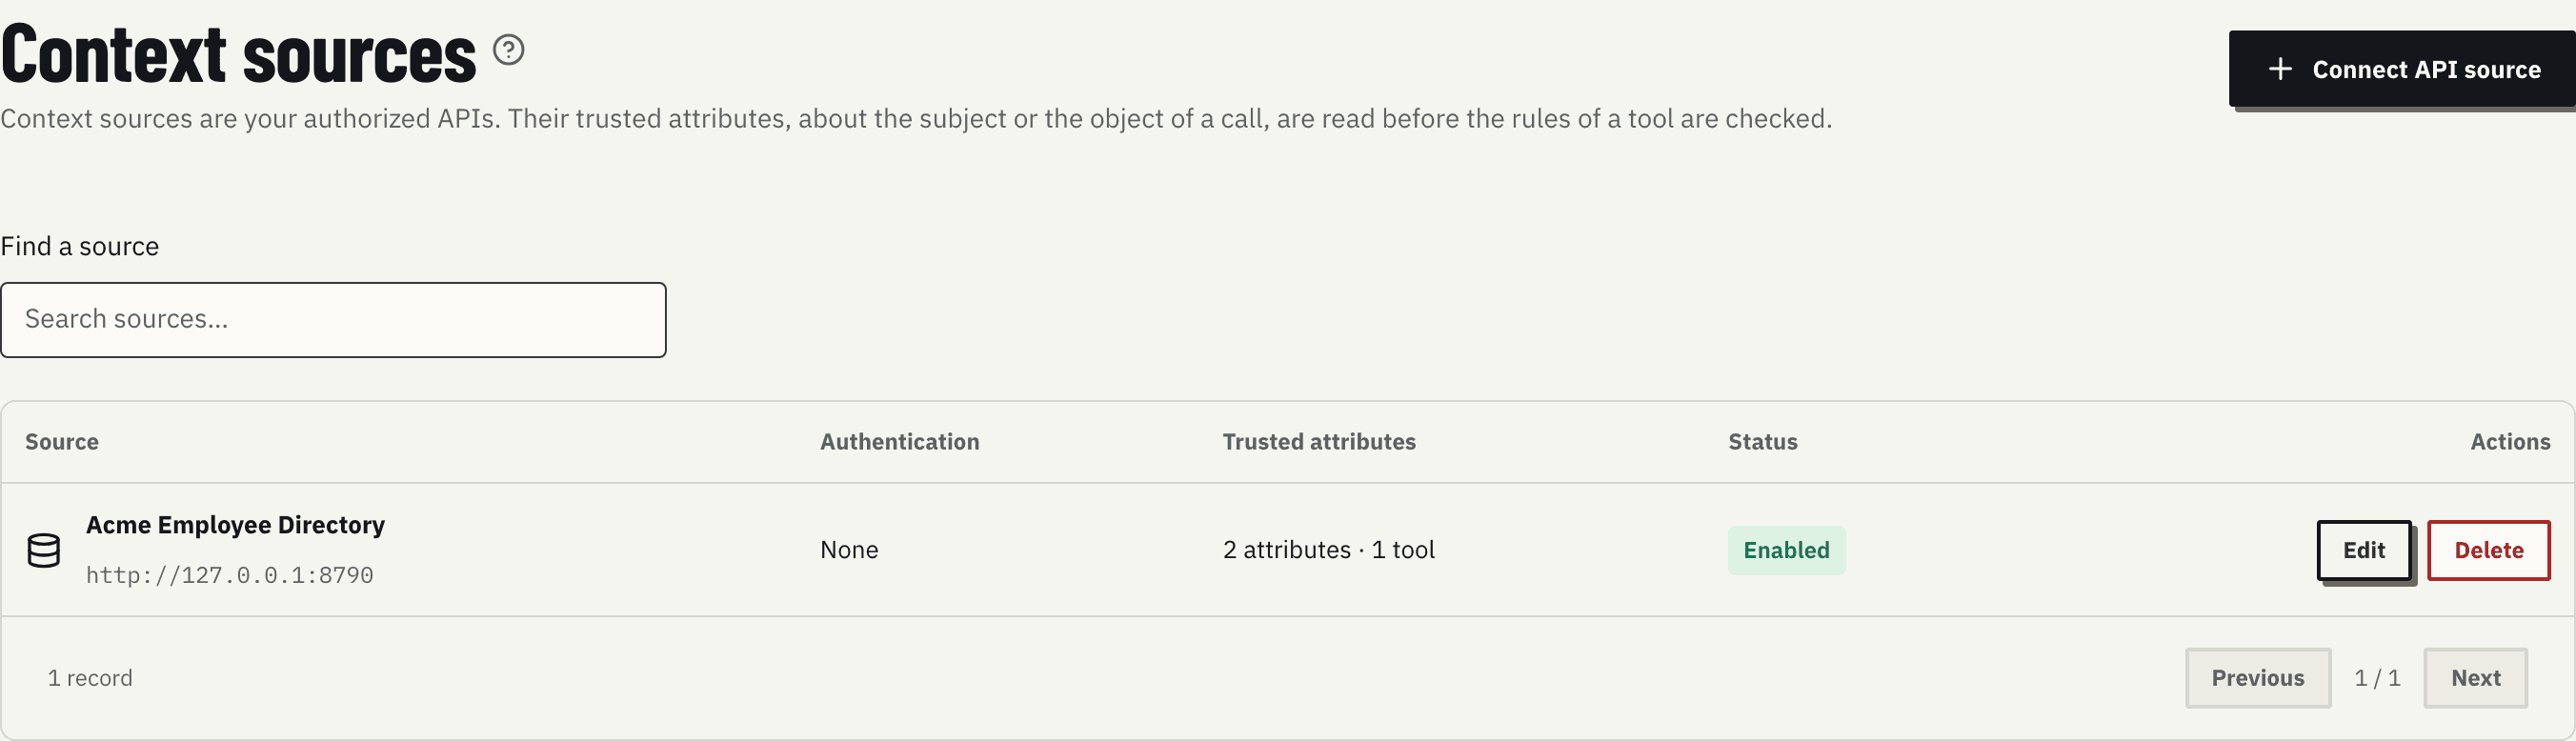
A tabela mostra, para cada fonte, o nome e a URL base, a autenticação, quantos trusted attributes ela fornece e para quantas tools, e o status (Enabled ou Disabled). Edit abre a fonte; Delete pede confirmação. Find a source filtra pelo nome.
O ícone de ajuda ao lado do título resume as garantias: as credenciais ficam no Xokepoint, o seu MCP client e o seu identity provider nunca buscam esses atributos, e salvar uma fonte não testa a API dela.
Conectar uma fonte
Connect API source abre a aba Connection de uma fonte nova:
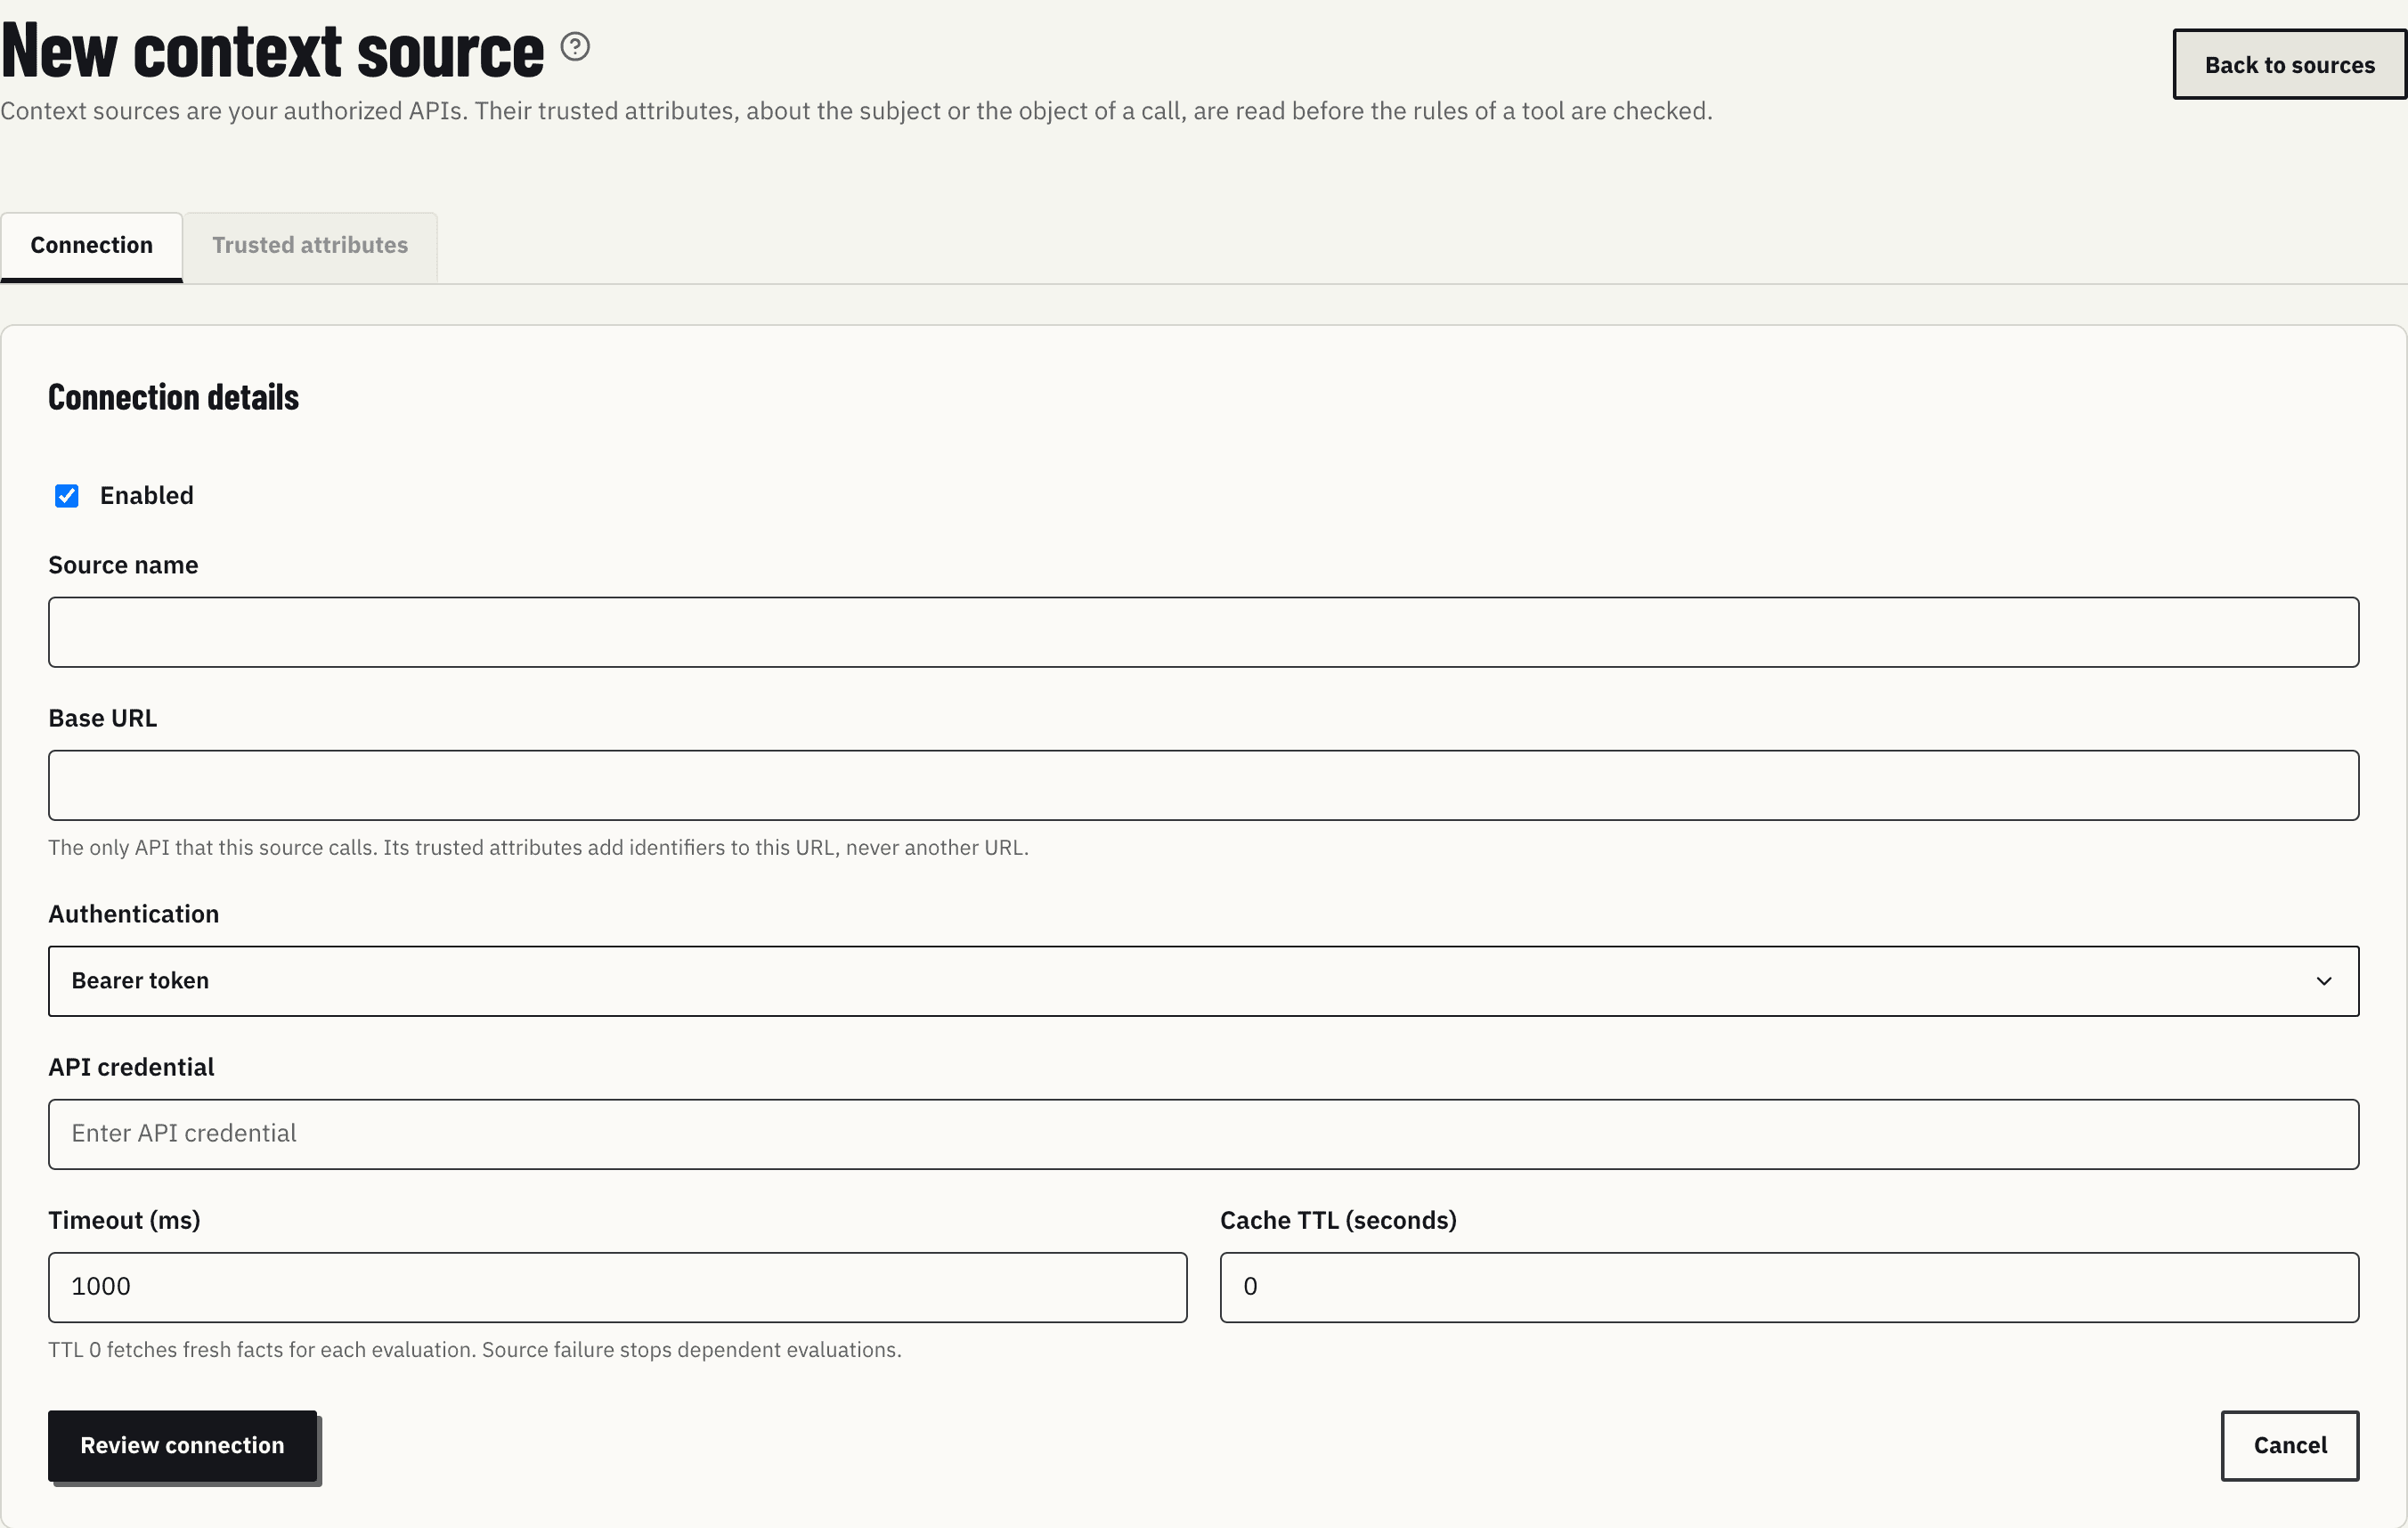
| Campo | Para que serve |
|---|---|
| Enabled | Se a fonte está em uso. Uma fonte desabilitada não fornece nada, e as chamadas que precisam dos atributos dela são negadas |
| Source name | O nome na lista, no editor de regras e no grafo |
| Base URL | A única API que esta fonte chama. Os trusted attributes acrescentam caminhos e identificadores a esta URL, nunca outra URL |
| Authentication | Bearer token, API key ou No authentication |
| API key header | Com API key: o header que leva a chave, por exemplo X-API-Key |
| API credential | O token ou a chave que o Xokepoint envia à API. Fica guardado cifrado e não aparece de novo; numa edição, deixe em branco para manter o salvo |
| Timeout (ms) | Quanto tempo esperar a resposta |
| Cache TTL (seconds) | Por quanto tempo reaproveitar uma resposta. 0 busca dados novos a cada avaliação |
Review connection mostra o destino, a autenticação e o status antes de salvar. Depois do primeiro salvamento, a aba Trusted attributes fica disponível.
O token do agente nunca vai para a fonte.
Editar ou excluir uma fonte
Dentro de uma fonte, Connection traz o mesmo formulário:
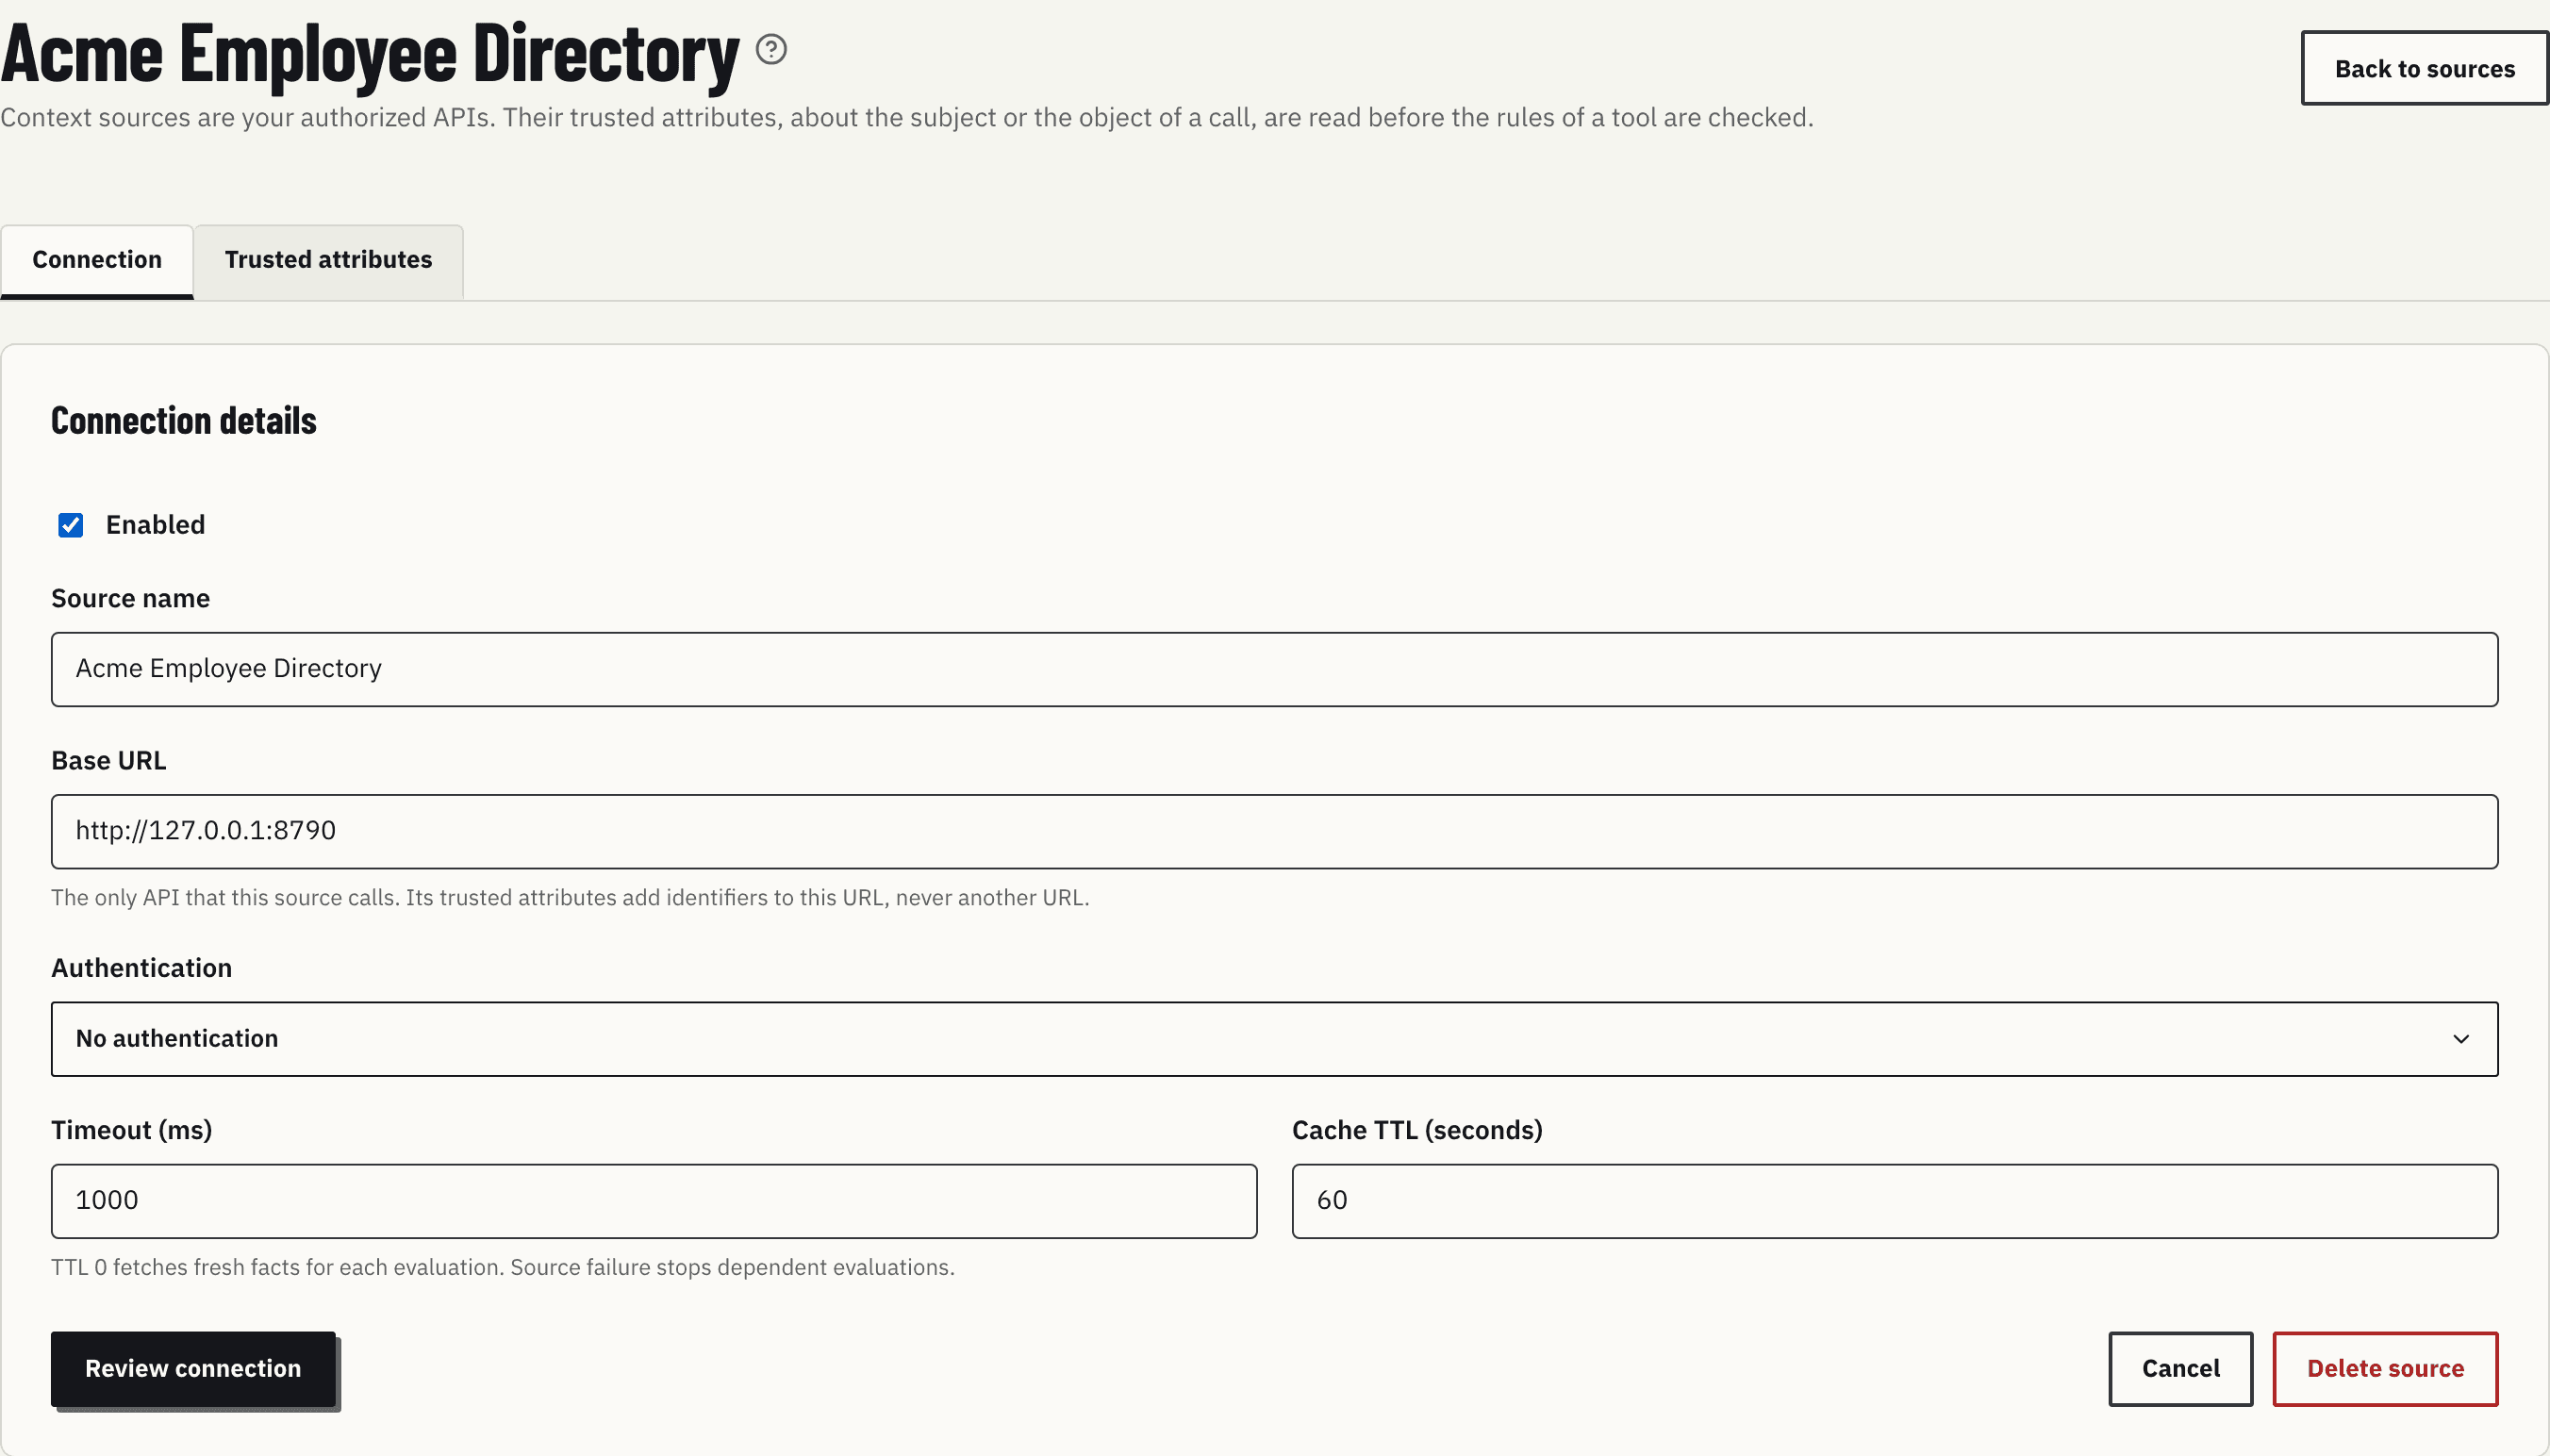
Salvar uma conexão alterada desliga os trusted attributes da fonte até você ligá-los de novo, porque o mesmo pedido em outra API pode trazer outros dados. Até lá, as chamadas que precisam deles são negadas.
Delete source, ao lado de Cancel, pede confirmação. Quando a fonte ainda fornece trusted attributes, o diálogo nomeia cada um: eles são desligados e removidos, e as regras que os leem negam as chamadas. Back to sources volta para a lista.
A aba Trusted attributes
Cada linha é uma operação da API que fornece trusted attributes para uma tool:
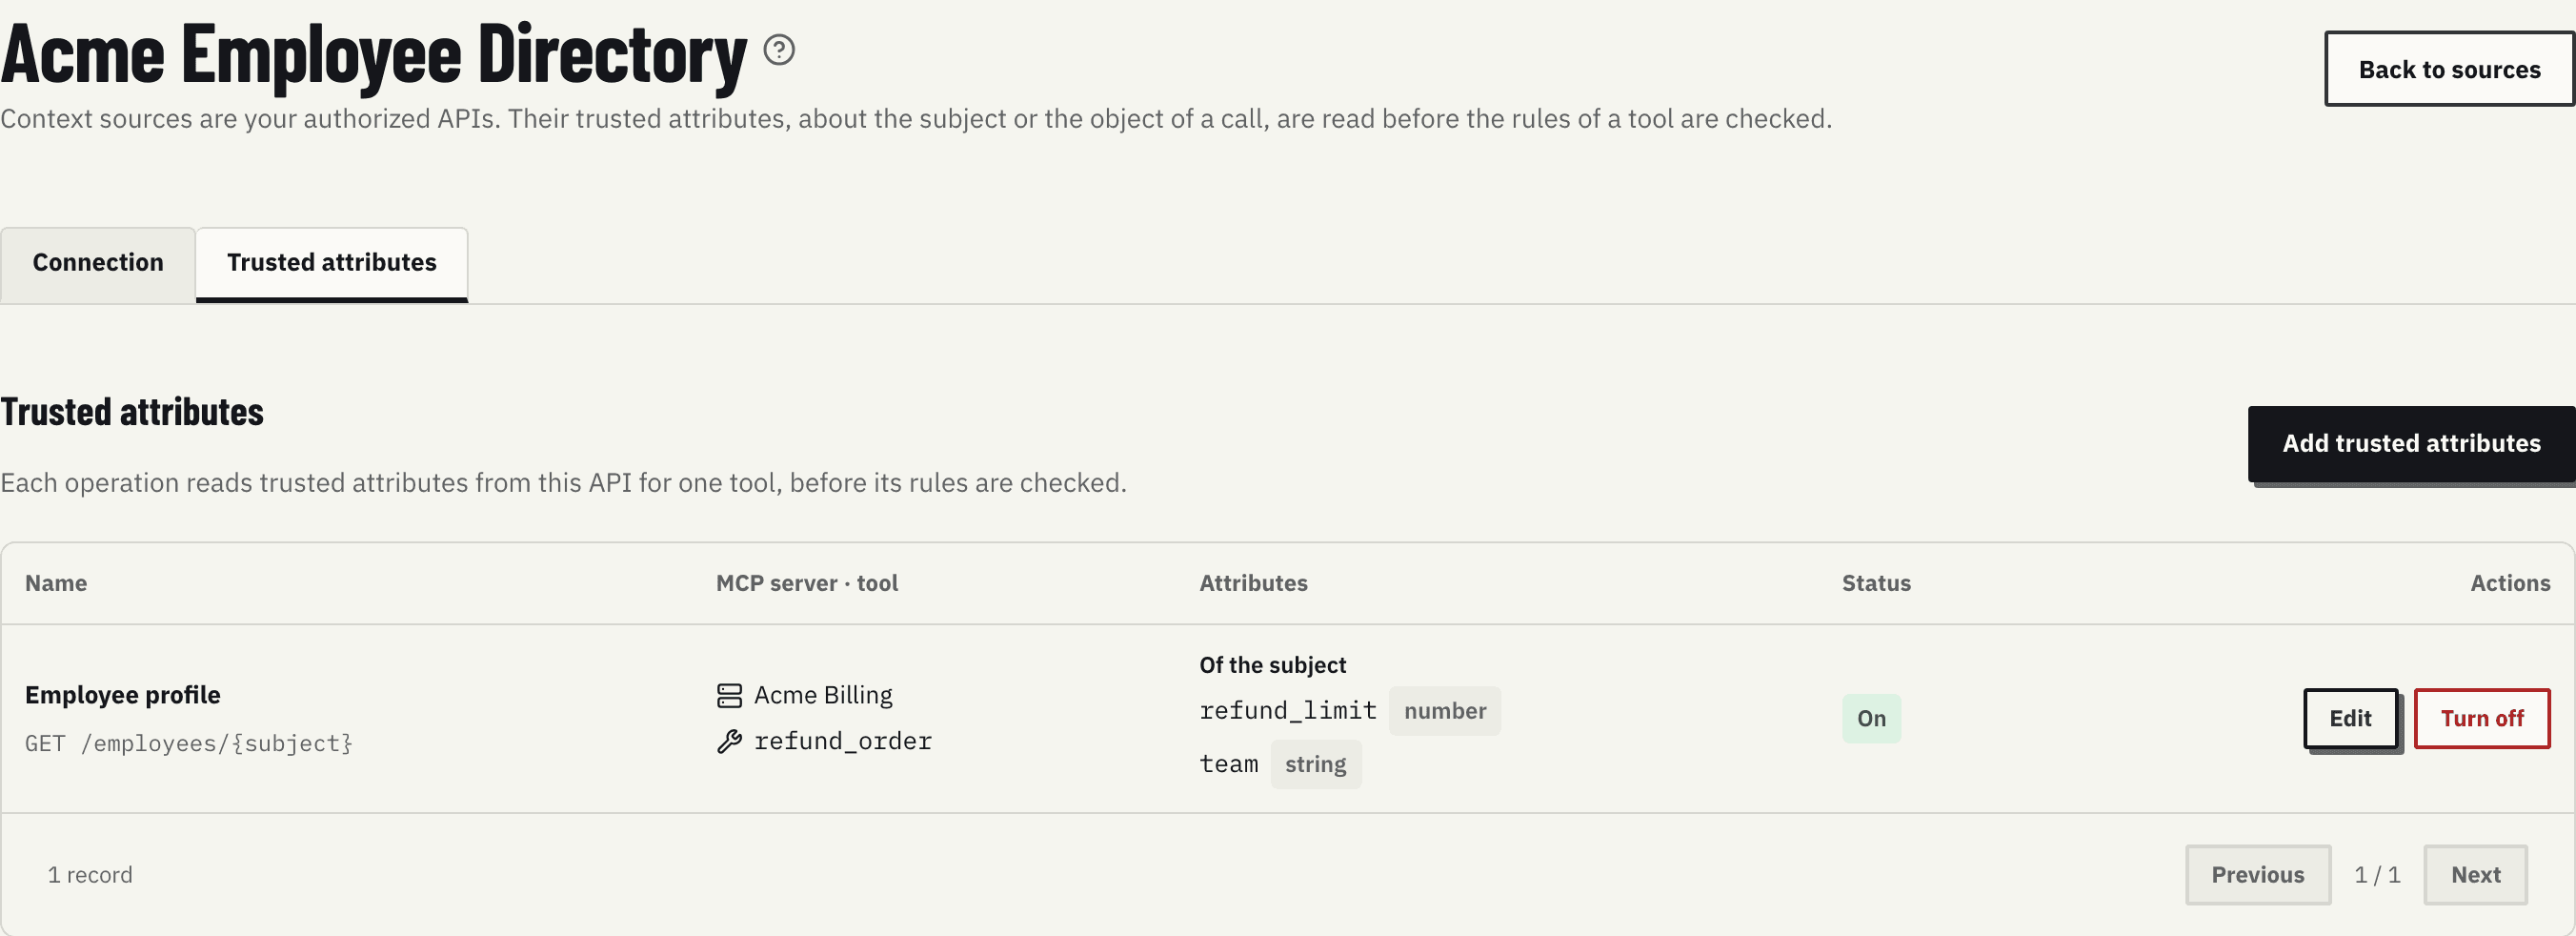
| Coluna | O que mostra |
|---|---|
| Name | O nome e o pedido, como GET /employees/{subject} |
| MCP server · tool | O server e a tool cujas regras podem ler esses atributos |
| Attributes | Se descrevem o sujeito ou o objeto da chamada, e cada atributo com o tipo |
| Status | On, Draft ou Needs review (a conexão mudou depois que esta versão foi ligada) |
| Actions | Edit; Turn on e Discard draft para um rascunho; Turn off para atributos ligados |
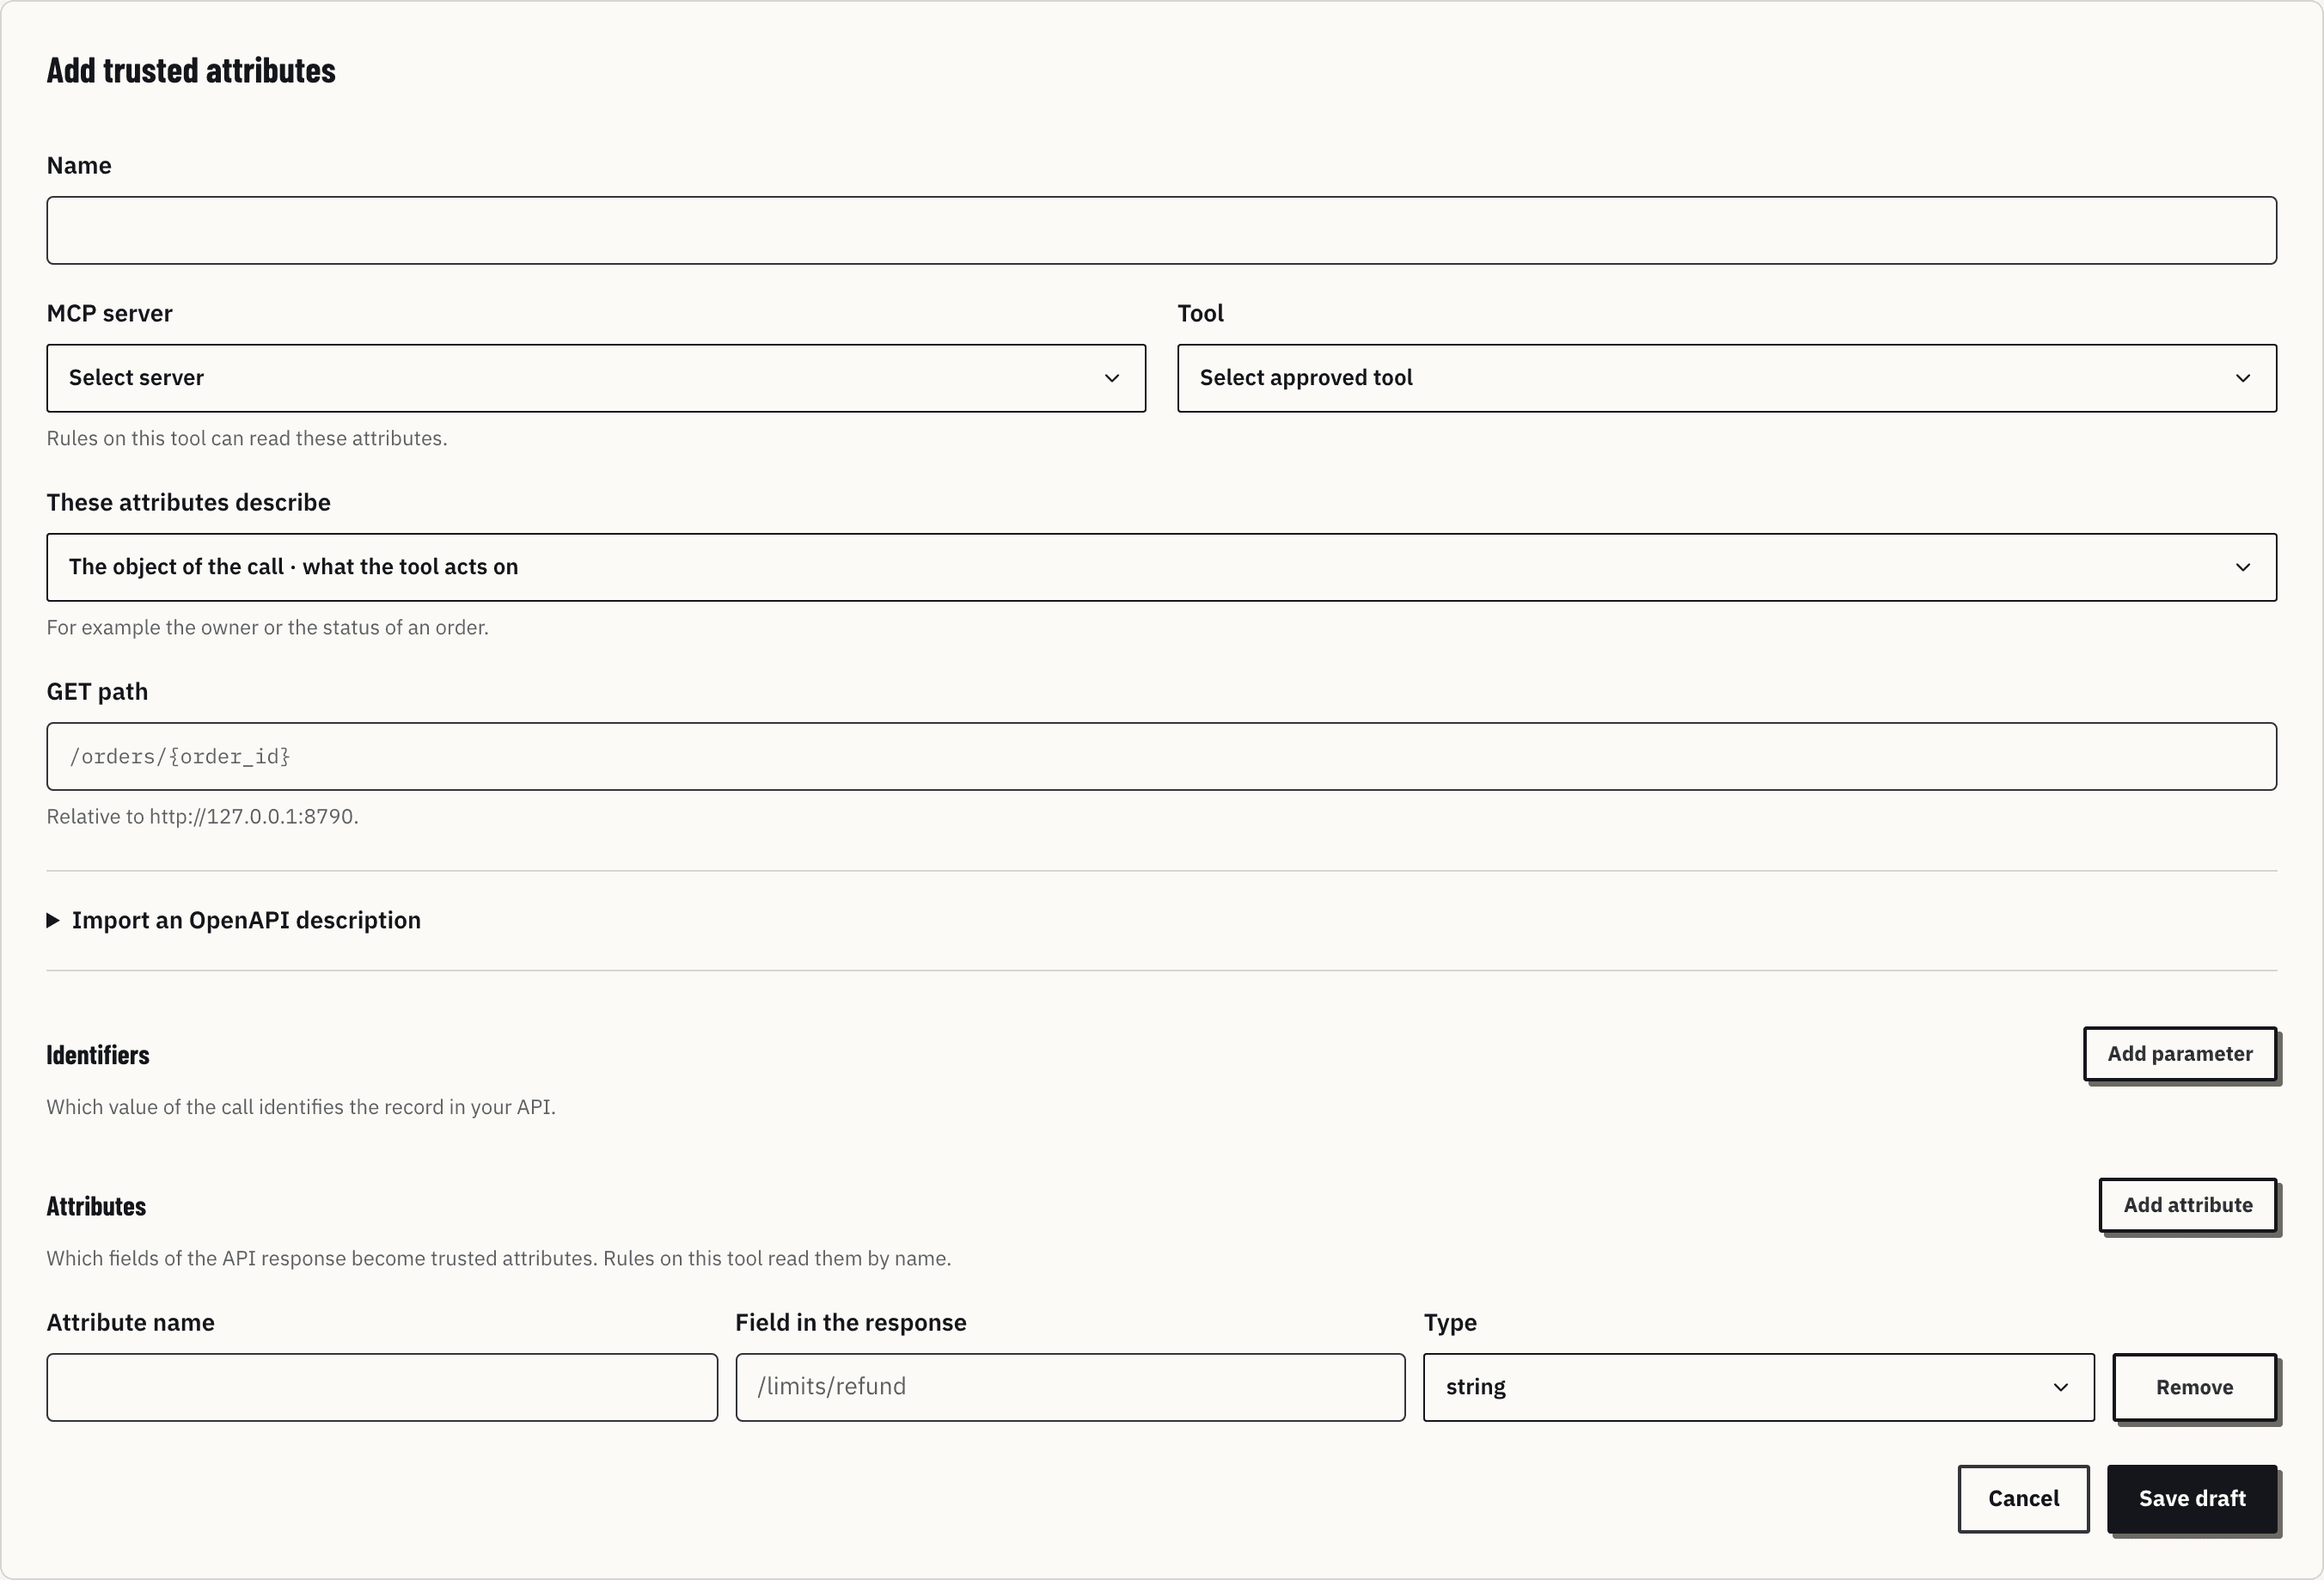
Add trusted attributes abre o editor. Quando você chega pelo painel de tool de um agente, um aviso nomeia o agente e a tool, e Back to volta para aquele painel (Tools).
O editor
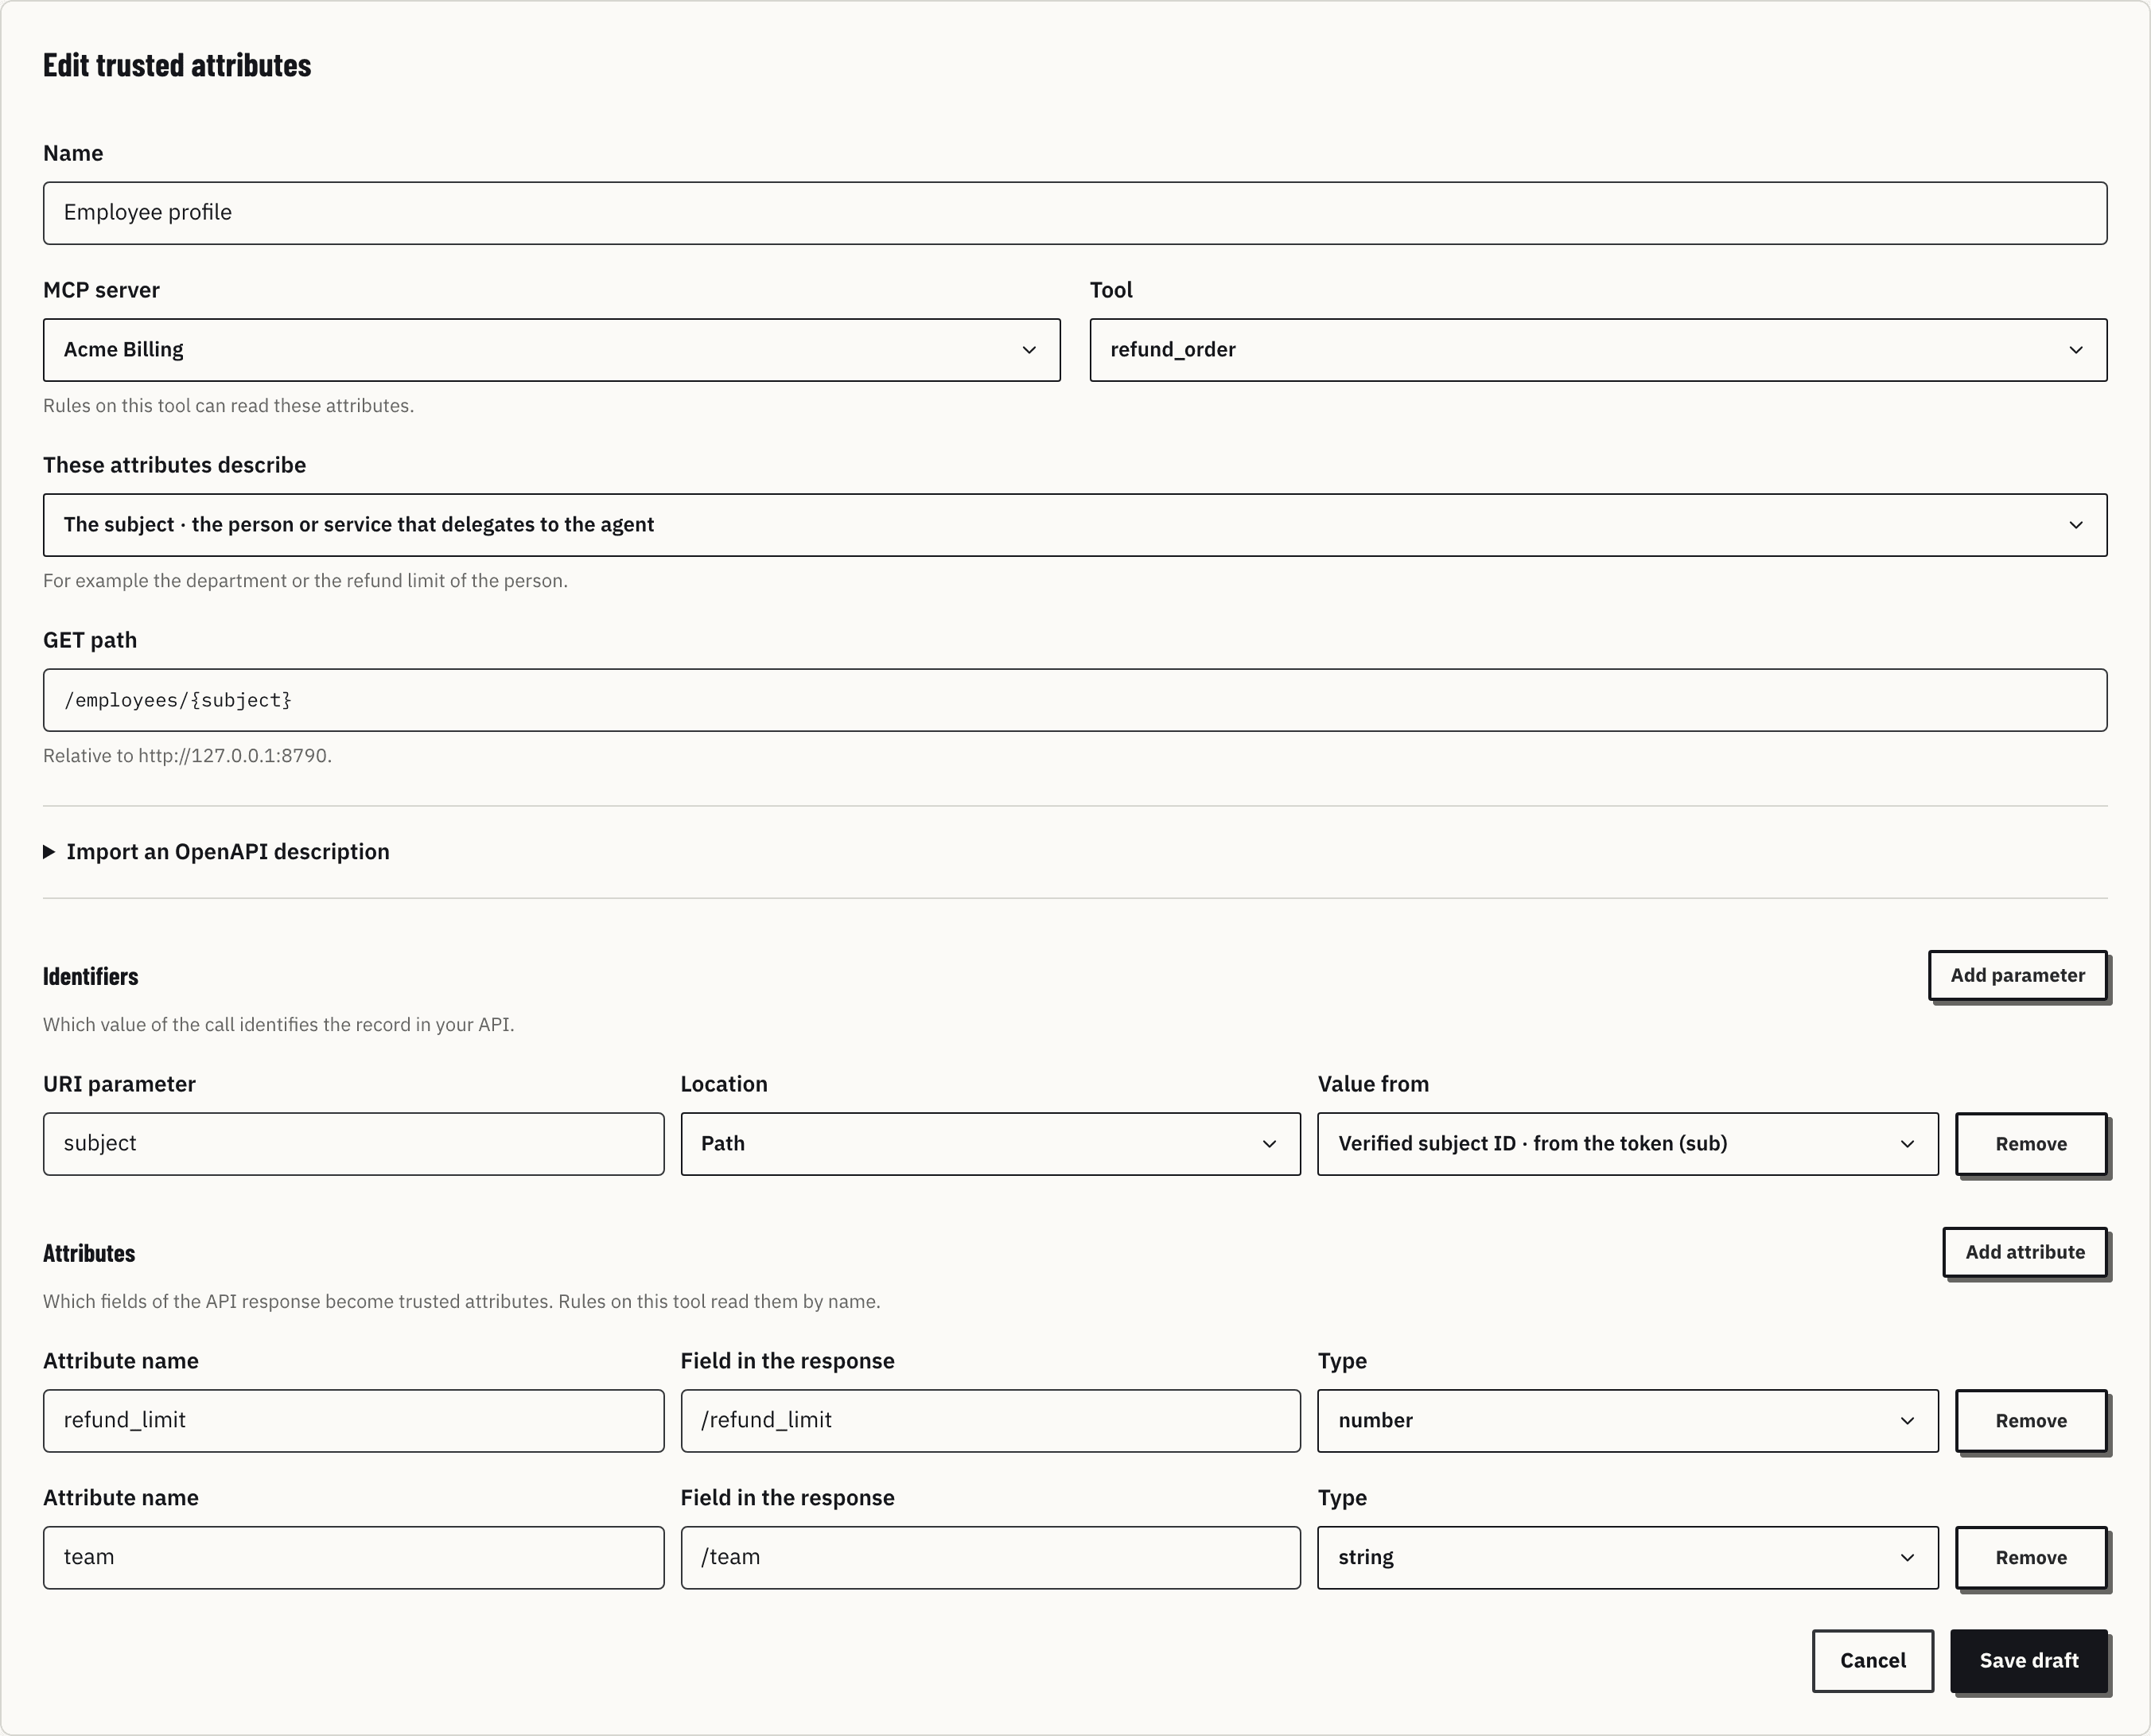
| Campo | Para que serve |
|---|---|
| Name | O nome na lista e ao lado de cada atributo no editor de regras |
| MCP server e Tool | A tool cujas regras podem ler esses atributos. Só aparecem tools revisadas |
| These attributes describe | The subject, a pessoa ou o serviço que delega ao agente, como o departamento ou o limite de reembolso; ou the object of the call, aquilo sobre o que a tool age, como um pedido |
| GET path | O caminho relativo à URL base, com cada identificador entre chaves: /employees/{subject} |
| Import an OpenAPI description | Preenche o caminho e os identificadores a partir de uma operação de um documento OpenAPI 3 |
Identifiers diz qual valor da chamada identifica o registro na sua API. Cada linha tem um URI parameter, a Location (Path ou Query) e Value from:
| Value from | De onde vem o valor |
|---|---|
| Verified subject ID | O sub do token verificado |
| Verified issuer | O iss do token verificado |
| Tool argument | Um argumento da chamada, pelo ponteiro dele nos argumentos |
Os valores vêm só do token verificado e da chamada. Um pedido não leva valor digitado por alguém nem enviado pelo agente fora dos argumentos.
Attributes diz quais campos da resposta viram trusted attributes. Cada linha tem um Attribute name, o Field in the response como JSON pointer (/refund_limit) e um Type (string, number ou boolean). As regras da tool leem o atributo pelo nome.
Save draft guarda um rascunho; nada muda nas chamadas ainda.
Ligar e desligar
Turn on abre um diálogo que diz o que o rascunho lê, como "Reads refund_limit, team about the subject of refund_order, with GET /employees/{subject}". A partir da próxima chamada, as regras daquela tool podem lê-los. Uma versão nova substitui a que está ligada. A fonte precisa estar habilitada, e um rascunho salvo antes de uma mudança de conexão precisa ser salvo de novo.
Só os atributos ligados aparecem no editor de regras, agrupados por fonte: subject.refund_limit · number — Acme Employee Directory / Employee profile.
Turn off lista as regras publicadas que leem os atributos. Essas regras negam toda chamada até os atributos voltarem ou as regras mudarem. Se a lista não carrega, o diálogo avisa, em vez de mostrar uma lista vazia.
Quando a API falha
Se a API não responde ou passa do timeout, a chamada é bloqueada, não liberada. O Xokepoint guarda as respostas da API em cache pelo tempo configurado, nunca o resultado da autorização.