Harness sessions
As pessoas e máquinas conectadas a um agente a partir de um harness de código, e como revogar uma máquina, um consentimento ou bloquear uma pessoa.
A aba Harness sessions de um agente lista as pessoas que entraram nele a partir de um harness de código (Conectar um harness de código). Cada login em um computador é uma máquina: ela tem o seu próprio refresh token e pode ser revogada sozinha.
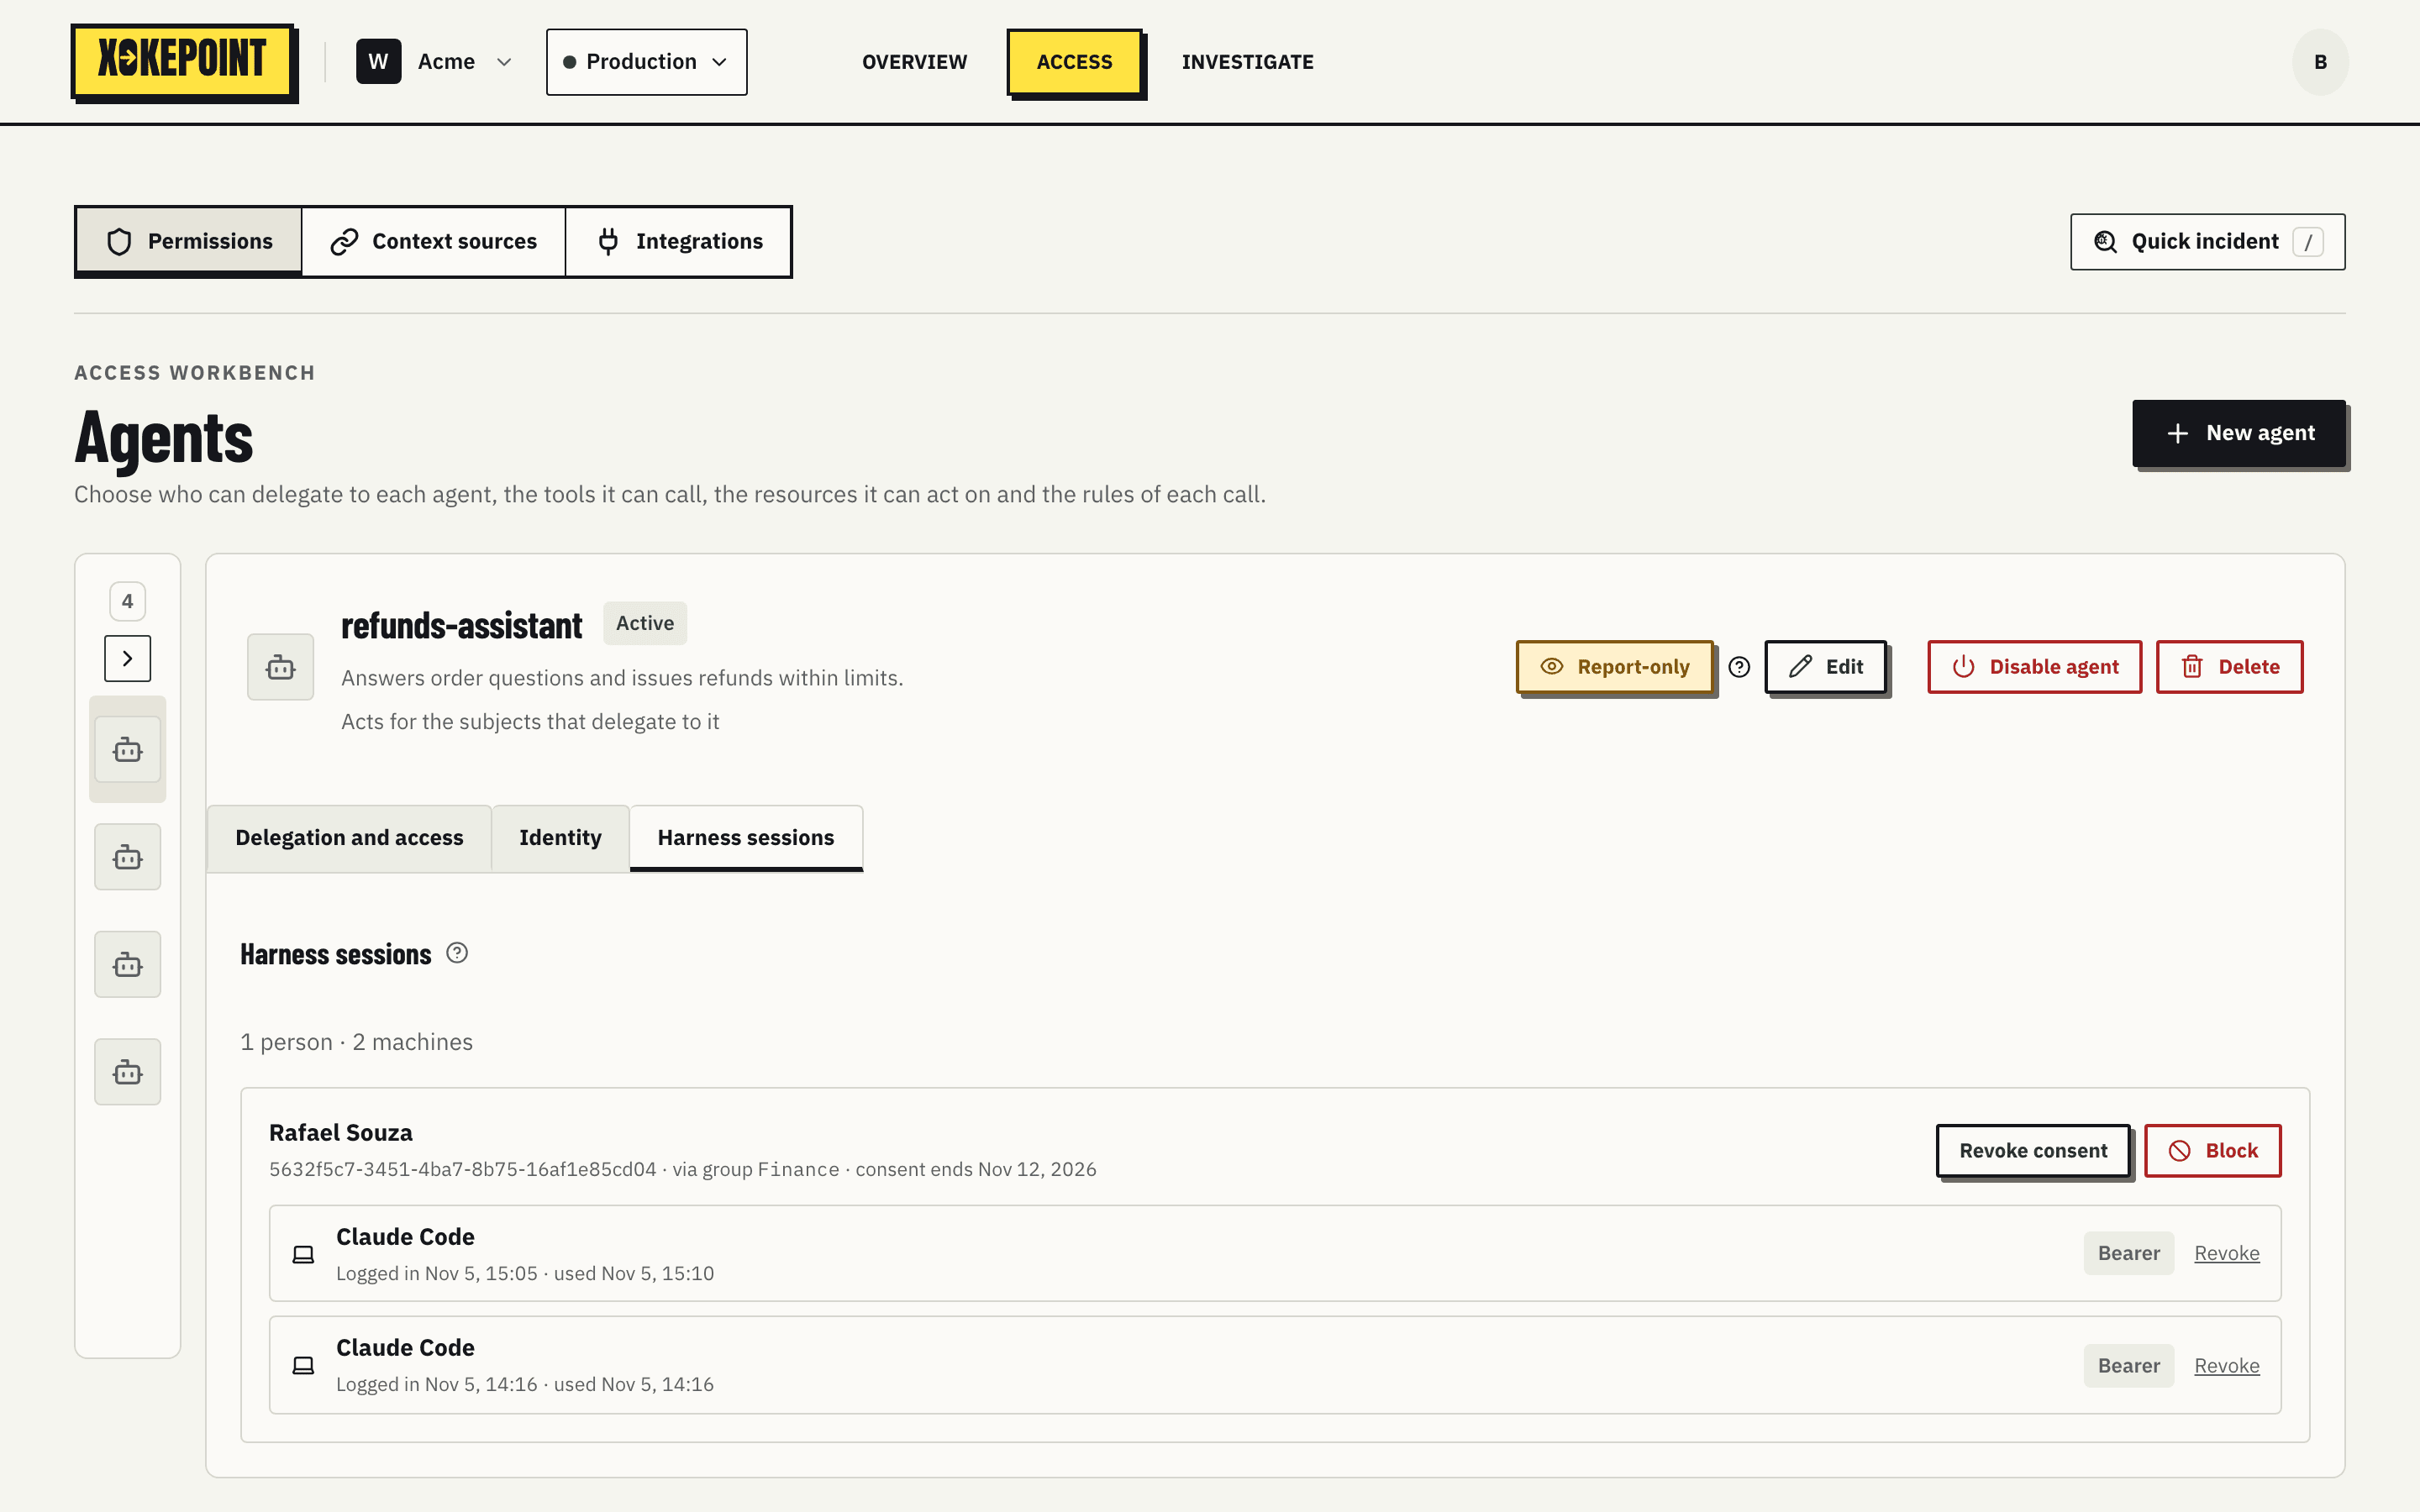
O resumo no topo conta: "{N} people · {M} machines". Só consentimentos e máquinas ativos aparecem.
Uma pessoa
Cada pessoa tem um card com o nome, o sujeito, "via group {grupo}" (o grupo que a tornou elegível no login) e "consent ends {data}". Duas ações:
- Revoke consent encerra o consentimento da pessoa e todas as máquinas dela. A pessoa pode entrar e consentir de novo enquanto estiver num grupo elegível.
- Block adiciona a pessoa à lista de bloqueados do rascunho, junto das outras edições não salvas do agente: "{nome} blocked in the draft. Publish to revoke their machines and stop new logins." Depois da publicação, a pessoa não consegue mais entrar no agente até alguém desbloqueá-la (Quem pode delegar).
Uma máquina
Cada máquina é uma linha abaixo da sua pessoa:
| Elemento | O que mostra |
|---|---|
| Nome | O nome do harness, do client metadata document dele |
| Logged in · used | Quando o login aconteceu e quando a máquina obteve um token pela última vez |
| Bound to device ou Bearer | Se os tokens estão presos a uma chave do harness com DPoP, ou são tokens bearer comuns |
| Revoke | Encerra só esta máquina. O refresh token dela para de funcionar na hora, e o access token é recusado na próxima chamada |
Sem logins, a aba diz "Nobody is logged in from a harness."
Quando uma máquina termina sozinha
Uma máquina também termina sem ninguém agir:
- depois de 24 horas sem refresh;
- quando o consentimento dela termina;
- quando o refresh token ou o authorization code dela é usado duas vezes (
refresh_reuse,code_reuseno Investigate); - quando o harness login é desligado na conexão de identidade, ou a conexão é desativada: os refreshes param, e os access tokens terminam em até 5 minutos.
Um refresh não passa pelo provedor de identidade. Uma pessoa desativada no provedor, ou tirada do grupo, mantém a máquina até um dos limites acima. Bloqueie a pessoa para cortar o acesso na hora (Revogação).